
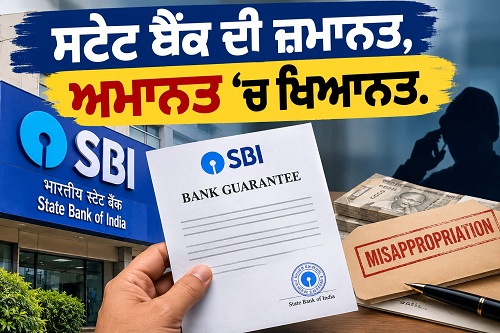
ਬੈਂਕਾਂ ਵਿੱਚ ਜਮ੍ਹਾਂ ਪੂੰਜੀ ਹੀ ਨਹੀਂ, ਗਾਹਕਾਂ ਦੀ ਨਿੱਜਤਾ ਵੀ ਖ਼ਤਰੇ ਵਿੱਚ! ਸਟੇਟ ਬੈਂਕ ਦੇ ਅੰਕੜਿਆਂ ਦੇ ਰਿਸਾਅ ਨੇ ਖੋਲ੍ਹੀਆਂ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਦੀਆਂ ਪਰਤਾਂ ।
ਲਗਭਗ 3.75 ਲੱਖ ਰਿਕਾਰਡਾਂ ਦੇ ਖੁਲਾਸੇ ਵਿੱਚੋਂ 3,897 ਗਾਹਕਾਂ ਦੀ ਨਿੱਜੀ ਪਛਾਣ ਨਾਲ ਜੁੜੀ ਜਾਣਕਾਰੀ ਮਿਲਣ ਦਾ ਮੁੱਢਲਾ ਦਾਅਵਾ ਮੋਬਾਈਲ ਨੰਬਰਾਂ, ਘਰਾਂ ਦੇ ਪਤਿਆਂ ਅਤੇ ਕਰਜ਼ੇ ਦੇ ਵੇਰਵਿਆਂ ਦੀ ਸੁਰੱਖਿਆ ਬਾਰੇ ਗੰਭੀਰ ਸਵਾਲ। ਦੇਸ਼ ਵਿੱਚ ਜਦੋਂ ਬੈਂਕਿੰਗ ਸੇਵਾਵਾਂ ਦਾ ਵੱਡਾ ਹਿੱਸਾ ਡਿਜੀਟਲ ਮਾਧਿਅਮਾਂ ਉੱਤੇ ਨਿਰਭਰ ਹੋ ਚੁੱਕਾ ਹੈ, ਉਦੋਂ ਗਾਹਕਾਂ ਦੀ ਨਿੱਜੀ ਜਾਣਕਾਰੀ ਦਾ ਅਣਅਧਿਕਾਰਤ ਹੱਥਾਂ ਤੱਕ ਪਹੁੰਚਣਾ ਸਿਰਫ਼ ਤਕਨੀਕੀ ਗੜਬੜ ਨਹੀਂ, ਸਗੋਂ ਭਰੋਸੇ, ਨਿੱਜਤਾ ਅਤੇ ਜਮ੍ਹਾ ਪੂੰਜੀ ਦੀ ਸੁਰੱਖਿਆ ਨਾਲ ਜੁੜਿਆ ਗੰਭੀਰ ਮਾਮਲਾ ਹੈ। ਭਾਰਤੀ ਸਟੇਟ ਬੈਂਕ ਨਾਲ ਸਬੰਧਤ ਅੰਕੜਿਆਂ ਦੇ ਰਿਸਾਅ ਦੀ ਖ਼ਬਰ ਨੇ ਇਸੇ ਚਿੰਤਾ ਨੂੰ ਮੁੜ ਕੇਂਦਰ ਵਿੱਚ ਲਿਆ ਖੜ੍ਹਾ ਕੀਤਾ ਹੈ।
22 ਅਕਤੂਬਰ 2026 ਨੂੰ ਪ੍ਰਕਾਸ਼ਿਤ ਰਿਪੋਰਟ ਅਨੁਸਾਰ, ਦੇਸ਼ ਦੇ ਸਭ ਤੋਂ ਵੱਡੇ ਸਰਕਾਰੀ ਖੇਤਰ ਦੇ ਬੈਂਕ ਨੇ ਆਪਣੇ ਕੁਝ ਗਾਹਕਾਂ ਦੀ ਜਾਣਕਾਰੀ ਸਾਹਮਣੇ ਆਉਣ ਦੀ ਘਟਨਾ ਦੀ ਤਸਦੀਕ ਕਰਦਿਆਂ ਜਾਂਚ ਸ਼ੁਰੂ ਕਰਨ ਦੀ ਜਾਣਕਾਰੀ ਦਿੱਤੀ। ਬੈਂਕ ਦੇ ਮੁੱਢਲੇ ਅਧਿਐਨ ਵਿੱਚ ਗੁਪਤ ਜਾਲ ਉੱਤੇ ਉਪਲਬਧ ਲਗਭਗ 3 ਲੱਖ 75 ਹਜ਼ਾਰ ਰਿਕਾਰਡਾਂ ਦੀ ਪੜਤਾਲ ਕੀਤੀ ਗਈ, ਜਿਨ੍ਹਾਂ ਵਿੱਚੋਂ 3,897 ਰਿਕਾਰਡਾਂ ਵਿੱਚ ਗਾਹਕਾਂ ਦੀ ਨਿੱਜੀ ਪਛਾਣ ਨਾਲ ਜੁੜੀ ਜਾਣਕਾਰੀ ਤਸਦੀਕ ਹੋਈ। ਹਾਲਾਂਕਿ, ਪੂਰੇ ਅੰਕੜਾ-ਭੰਡਾਰ ਦੀ ਪ੍ਰਮਾਣਿਕਤਾ, ਉਸ ਦੇ ਅਸਲ ਸਰੋਤ ਅਤੇ ਰਿਸਾਅ ਦੀ ਪੂਰੀ ਹੱਦ ਬਾਰੇ ਜਾਂਚ ਅਜੇ ਬਾਕੀ ਹੈ। ਰਿਪੋਰਟਾਂ ਅਨੁਸਾਰ, ਸਾਹਮਣੇ ਆਈ ਜਾਣਕਾਰੀ ਵਿੱਚ ਗਾਹਕਾਂ ਦੇ ਨਾਂ, ਮੋਬਾਈਲ ਨੰਬਰ, ਜਨਮ ਮਿਤੀਆਂ, ਬਿਜਲਈ ਡਾਕ ਪਤੇ, ਰਿਹਾਇਸ਼ੀ ਪਤੇ, ਲਿੰਗ, ਬੈਂਕ ਦੀਆਂ ਸ਼ਾਖਾਵਾਂ ਨਾਲ ਸਬੰਧਤ ਵੇਰਵੇ, ਗਾਹਕ ਪਛਾਣ ਨੰਬਰ ਅਤੇ ਕਰਜ਼ਾ ਜਾਂ ਕਰਜ਼ਾ-ਅਰਜ਼ੀਆਂ ਨਾਲ ਜੁੜੇ ਅੰਕੜੇ ਸ਼ਾਮਲ ਹਨ। ਇੱਕ ਦਾਅਵੇ ਵਿੱਚ ਸਾਦੀ ਲਿਖਤ ਵਾਲੀਆਂ ਅੰਕੜਾ-ਫਾਈਲਾਂ ਅਤੇ 2,722 ਦਸਤਾਵੇਜ਼ਾਂ ਦਾ ਵੀ ਜ਼ਿਕਰ ਕੀਤਾ ਗਿਆ ਹੈ।
ਆਮ ਤੌਰ ’ਤੇ ਲੋਕ ਸਮਝਦੇ ਹਨ ਕਿ ਜਦੋਂ ਤੱਕ ਉਨ੍ਹਾਂ ਦੇ ਬੈਂਕ ਖਾਤੇ ਵਿੱਚੋਂ ਪੈਸੇ ਨਹੀਂ ਨਿਕਲਦੇ, ਉਦੋਂ ਤੱਕ ਉਨ੍ਹਾਂ ਦਾ ਕੋਈ ਨੁਕਸਾਨ ਨਹੀਂ ਹੋਇਆ। ਪਰ ਇਹ ਸੋਚ ਅਧੂਰੀ ਹੈ। ਕਿਸੇ ਵਿਅਕਤੀ ਦਾ ਨਾਂ, ਫ਼ੋਨ ਨੰਬਰ, ਪਤਾ ਅਤੇ ਕਰਜ਼ੇ ਦੀ ਜਾਣਕਾਰੀ ਇਕੱਠੀ ਹੋ ਕੇ ਧੋਖੇਬਾਜ਼ਾਂ ਨੂੰ ਉਸ ਦੀ ਪਛਾਣ ਅਤੇ ਆਰਥਿਕ ਹਾਲਤ ਬਾਰੇ ਕਾਫ਼ੀ ਕੁਝ ਦੱਸ ਸਕਦੀ ਹੈ। ਇਹ ਜਾਣਕਾਰੀ ਬਾਅਦ ਵਿੱਚ ਠੱਗੀ ਦੀਆਂ ਹੋਰ ਗੁੰਝਲਦਾਰ ਕੋਸ਼ਿਸ਼ਾਂ ਲਈ ਵਰਤੀ ਜਾ ਸਕਦੀ ਹੈ।
ਜਾਣਕਾਰੀ ਦੇ ਰਿਸਾਅ ਦੇ ਸਭ ਤੋਂ ਖ਼ਤਰਨਾਕ ਪੱਖਾਂ ਵਿੱਚੋਂ ਇੱਕ ਹੈ ਵਿਸ਼ਵਾਸਯੋਗ ਦਿਖਾਈ ਦੇਣ ਵਾਲੀ ਠੱਗੀ। ਜੇ ਕਿਸੇ ਅਪਰਾਧੀ ਕੋਲ ਗਾਹਕ ਦਾ ਅਸਲ ਨਾਂ, ਬੈਂਕ ਦੀ ਸ਼ਾਖਾ, ਕਰਜ਼ੇ ਨਾਲ ਜੁੜਿਆ ਵੇਰਵਾ ਅਤੇ ਮੋਬਾਈਲ ਨੰਬਰ ਹੋਵੇ, ਤਾਂ ਉਹ ਆਪਣੇ ਆਪ ਨੂੰ ਬੈਂਕ ਦਾ ਅਧਿਕਾਰੀ ਦੱਸ ਕੇ ਗੱਲ ਕਰ ਸਕਦਾ ਹੈ। ਉਹ ਗਾਹਕ ਨੂੰ ਇਹ ਵਿਸ਼ਵਾਸ ਦਿਵਾਉਣ ਦੀ ਕੋਸ਼ਿਸ਼ ਕਰ ਸਕਦਾ ਹੈ ਕਿ ਉਸ ਦੇ ਕਰਜ਼ੇ, ਖਾਤੇ ਜਾਂ ਪਛਾਣ-ਪੱਤਰ ਵਿੱਚ ਕੋਈ ਸਮੱਸਿਆ ਆ ਗਈ ਹੈ। ਇਸ ਤਰ੍ਹਾਂ ਦੀ ਠੱਗੀ ਵਿੱਚ ਅਪਰਾਧੀ ਨੂੰ ਹਰ ਵਾਰ ਤਕਨੀਕੀ ਤੌਰ ’ਤੇ ਬੈਂਕ ਦਾ ਖਾਤਾ ਤੋੜਨ ਦੀ ਲੋੜ ਨਹੀਂ ਪੈਂਦੀ। ਕਈ ਵਾਰ ਉਹ ਮਨੁੱਖੀ ਭਰੋਸੇ ਅਤੇ ਡਰ ਦਾ ਫ਼ਾਇਦਾ ਚੁੱਕ ਕੇ ਗਾਹਕ ਤੋਂ ਹੀ ਗੁਪਤ ਜਾਣਕਾਰੀ ਹਾਸਲ ਕਰ ਲੈਂਦੇ ਹਨ। ਇਸੇ ਕਰਕੇ ਨਿੱਜੀ ਅੰਕੜਿਆਂ ਦੀ ਸੁਰੱਖਿਆ ਸਿਰਫ਼ ਕੰਪਿਊਟਰਾਂ ਅਤੇ ਸਰਵਰਾਂ ਦੀ ਸੁਰੱਖਿਆ ਦਾ ਮਸਲਾ ਨਹੀਂ, ਸਗੋਂ ਲੋਕਾਂ ਦੀ ਆਰਥਿਕ ਸੁਰੱਖਿਆ ਦਾ ਵੀ ਮਸਲਾ ਹੈ।
ਇਸ ਘਟਨਾ ਤੋਂ ਬਾਅਦ ਗਾਹਕਾਂ ਨੂੰ ਖ਼ਾਸ ਤੌਰ ’ਤੇ ਸੁਚੇਤ ਰਹਿਣ ਦੀ ਲੋੜ ਹੈ। ਬੈਂਕ ਦਾ ਨਾਂ ਲੈ ਕੇ ਆਉਣ ਵਾਲੀ ਹਰ ਫ਼ੋਨ ਕਾਲ, ਸੁਨੇਹੇ ਜਾਂ ਬਿਜਲਈ ਡਾਕ ਨੂੰ ਸੱਚ ਨਾ ਮੰਨਿਆ ਜਾਵੇ। ਕਿਸੇ ਨਾਲ ਵੀ ਗੁਪਤ ਅੰਕ, ਪਾਸਵਰਡ, ਓ.ਟੀ.ਪੀ ਜਾਂ ਖਾਤੇ ਤੱਕ ਪਹੁੰਚ ਦੇਣ ਵਾਲੇ ਵੇਰਵੇ ਸਾਂਝੇ ਨਾ ਕੀਤੇ ਜਾਣ। ਸ਼ੱਕੀ ਸੁਨੇਹਿਆਂ ਵਿੱਚ ਦਿੱਤੇ ਲਿੰਕ ਨਾ ਖੋਲ੍ਹੇ ਜਾਣ ਅਤੇ ਕਿਸੇ ਵੀ ਸ਼ੱਕ ਦੀ ਸੂਰਤ ਵਿੱਚ ਬੈਂਕ ਨਾਲ ਉਸ ਦੇ ਅਧਿਕਾਰਤ ਸੰਪਰਕ ਮਾਧਿਅਮ ਰਾਹੀਂ ਹੀ ਗੱਲ ਕੀਤੀ ਜਾਵੇ। ਪ੍ਰਕਾਸ਼ਿਤ ਜਾਣਕਾਰੀ ਮੁਤਾਬਕ, ਬੈਂਕ ਨੂੰ 16 ਅਕਤੂਬਰ ਨੂੰ ਆਪਣੇ ਖ਼ਤਰਾ-ਨਿਗਰਾਨੀ ਸੇਵਾ ਪ੍ਰਦਾਤਾ, ਰੱਖਿਆ ਸਾਈਬਰ ਏਜੰਸੀ ਅਤੇ ਭਾਰਤੀ ਕੰਪਿਊਟਰ ਐਮਰਜੈਂਸੀ ਪ੍ਰਤੀਕਿਰਿਆ ਟੀਮ ਵੱਲੋਂ ਸੰਭਾਵੀ ਜਾਣਕਾਰੀ-ਰਿਸਾਅ ਬਾਰੇ ਸੂਚਨਾ ਮਿਲੀ ਸੀ। ਇਸ ਤੋਂ ਬਾਅਦ ਬੈਂਕ ਨੇ ਸਾਈਬਰ ਘਟਨਾ ਨਾਲ ਨਜਿੱਠਣ ਅਤੇ ਪ੍ਰਭਾਵ ਨੂੰ ਸੀਮਤ ਕਰਨ ਲਈ ਆਪਣੀ ਕਾਰਵਾਈ ਸ਼ੁਰੂ ਕੀਤੀ। ਜਾਂਚ ਲਈ ਇੱਕ ਸੁਤੰਤਰ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਸੰਸਥਾ ਦੀ ਸਹਾਇਤਾ ਵੀ ਲਈ ਗਈ।
ਬੈਂਕ ਦਾ ਕਹਿਣਾ ਹੈ ਕਿ ਇਸ ਘਟਨਾ ਦਾ ਉਸ ਦੇ ਮੁੱਖ ਕਾਰੋਬਾਰੀ ਕੰਮਕਾਜ, ਵਿੱਤੀ ਕਾਰਗੁਜ਼ਾਰੀ ਜਾਂ ਸੇਵਾਵਾਂ ਦੀ ਨਿਰੰਤਰਤਾ ਉੱਤੇ ਕੋਈ ਮਹੱਤਵਪੂਰਨ ਅਸਰ ਨਹੀਂ ਪਿਆ। ਪਰ ਇੱਥੇ ਇੱਕ ਅਹਿਮ ਫ਼ਰਕ ਸਮਝਣਾ ਜ਼ਰੂਰੀ ਹੈ ਕਿ ਬੈਂਕਿੰਗ ਸੇਵਾਵਾਂ ਦਾ ਆਮ ਵਾਂਗ ਚੱਲਦੇ ਰਹਿਣਾ ਅਤੇ ਗਾਹਕਾਂ ਦੀ ਨਿੱਜੀ ਜਾਣਕਾਰੀ ਦਾ ਪੂਰੀ ਤਰ੍ਹਾਂ ਸੁਰੱਖਿਅਤ ਹੋਣਾ ਦੋ ਵੱਖਰੀਆਂ ਗੱਲਾਂ ਹਨ।
-ਕੁਝ ਬੁਨਿਆਦੀ ਸਵਾਲਾਂ
ਪਹਿਲਾ, ਇਹ ਅੰਕੜੇ ਅਸਲ ਵਿੱਚ ਕਿੱਥੋਂ ਆਏ? ਕੀ ਇਹ ਕਿਸੇ ਅੰਦਰੂਨੀ ਢੰਗ , ਕਿਸੇ ਬਾਹਰੀ ਸਰਵਿਸ ਪ੍ਰੋਵਾਈਜਡਰ , ਕਿਸੇ ਪੁਰਾਣੇ ਅੰਕੜਾ-ਭੰਡਾਰ ਜਾਂ ਕਿਸੇ ਹੋਰ ਸਰੋਤ ਨਾਲ ਸਬੰਧਤ ਹਨ?
ਦੂਜਾ, ਜਾਣਕਾਰੀ ਕਿੰਨੇ ਸਮੇਂ ਤੋਂ ਅਣਅਧਿਕਾਰਤ ਲੋਕਾਂ ਦੀ ਪਹੁੰਚ ਵਿੱਚ ਸੀ ਅਤੇ ਕੀ ਕਿਸੇ ਨੇ ਇਸ ਦੀ ਵਰਤੋਂ ਕਰਕੇ ਗਾਹਕਾਂ ਨਾਲ ਧੋਖਾਧੜੀ ਕੀਤੀ ਹੈ?
ਤੀਜਾ, ਕੀ ਪ੍ਰਭਾਵਿਤ ਹੋ ਸਕਣ ਵਾਲੇ ਗਾਹਕਾਂ ਨੂੰ ਸਿੱਧੇ ਤੌਰ ’ਤੇ ਸੂਚਿਤ ਕੀਤਾ ਗਿਆ ਹੈ? ਜੇ ਹਾਂ, ਤਾਂ ਉਨ੍ਹਾਂ ਨੂੰ ਕਿਹੜੀ ਸਹਾਇਤਾ ਦਿੱਤੀ ਗਈ ਹੈ?
ਚੌਥਾ, ਕੀ ਇਹ ਘਟਨਾ ਕਿਸੇ ਇਕੱਲੀ ਸੁਰੱਖਿਆ-ਕਮੀ ਦਾ ਨਤੀਜਾ ਹੈ ਜਾਂ ਅੰਕੜਿਆਂ ਤੱਕ ਪਹੁੰਚ, ਉਨ੍ਹਾਂ ਦੀ ਸੰਭਾਲ ਅਤੇ ਨਿਗਰਾਨੀ ਦੀ ਵਿਵਸਥਾ ਵਿੱਚ ਵੱਡੀਆਂ ਕਮੀਆਂ ਮੌਜੂਦ ਹਨ?
ਇਨ੍ਹਾਂ ਸਵਾਲਾਂ ਦੇ ਜਵਾਬਾਂ ਤੋਂ ਬਿਨਾਂ ਸਿਰਫ਼ ਭਰੋਸਾ ਦੇਣ ਵਾਲੇ ਬਿਆਨ ਜਨਤਕ ਚਿੰਤਾ ਨੂੰ ਪੂਰੀ ਤਰ੍ਹਾਂ ਦੂਰ ਨਹੀਂ ਕਰ ਸਕਦੇ।
ਇੰਟਰਨੈੱਟ ਦਾ ਇੱਕ ਅਜਿਹਾ ਹਿੱਸਾ ਵੀ ਹੈ, ਜਿਸ ਤੱਕ ਆਮ ਖੋਜ-ਸਾਧਨਾਂ ਰਾਹੀਂ ਸਿੱਧੀ ਪਹੁੰਚ ਨਹੀਂ ਹੁੰਦੀ। ਇਸ ਨੂੰ ਆਮ ਤੌਰ ’ਤੇ ਗੁਪਤ ਜਾਲ ਕਿਹਾ ਜਾਂਦਾ ਹੈ। ਇਸ ਦੇ ਸਾਰੇ ਉਪਯੋਗ ਗ਼ੈਰਕਾਨੂੰਨੀ ਨਹੀਂ ਹਨ, ਪਰ ਇਸ ਦੇ ਕੁਝ ਹਿੱਸਿਆਂ ਵਿੱਚ ਚੋਰੀ ਕੀਤੇ ਅੰਕੜਿਆਂ, ਪਛਾਣ-ਵੇਰਵਿਆਂ ਅਤੇ ਹੋਰ ਗੁਪਤ ਸਮੱਗਰੀ ਦੀ ਖ਼ਰੀਦੋ-ਫ਼ਰੋਖ਼ਤ ਹੁੰਦੀ ਹੈ। ਇੱਥੇ ਖ਼ਤਰਾ ਸਿਰਫ਼ ਇਹ ਨਹੀਂ ਕਿ ਕਿਸੇ ਦੀ ਜਾਣਕਾਰੀ ਸਾਹਮਣੇ ਆ ਗਈ। ਅਸਲ ਖ਼ਤਰਾ ਇਹ ਵੀ ਹੈ ਕਿ ਇੱਕ ਵਾਰ ਅੰਕੜੇ ਅਪਰਾਧੀਆਂ ਦੇ ਹੱਥ ਲੱਗ ਜਾਣ ਤਾਂ ਉਨ੍ਹਾਂ ਦੀਆਂ ਨਕਲਾਂ ਬਣ ਸਕਦੀਆਂ ਹਨ ਅਤੇ ਉਹ ਲੰਮੇ ਸਮੇਂ ਤੱਕ ਵੱਖ-ਵੱਖ ਠੱਗੀ ਦੀਆਂ ਕਾਰਵਾਈਆਂ ਵਿੱਚ ਵਰਤੇ ਜਾ ਸਕਦੇ ਹਨ। ਇਸ ਲਈ ਮੂਲ ਸਰੋਤ ਬੰਦ ਕਰਨਾ ਜ਼ਰੂਰੀ ਹੈ, ਪਰ ਜੇ ਜਾਣਕਾਰੀ ਪਹਿਲਾਂ ਹੀ ਬਾਹਰ ਜਾ ਚੁੱਕੀ ਹੋਵੇ ਤਾਂ ਪ੍ਰਭਾਵਿਤ ਗਾਹਕਾਂ ਦੀ ਨਿਗਰਾਨੀ ਅਤੇ ਸਹਾਇਤਾ ਵੀ ਉਤਨੀ ਹੀ ਮਹੱਤਵਪੂਰਨ ਹੈ।
ਇੱਕ ਹੋਰ ਚਿੰਤਾਜਨਕ ਪੱਖ ਇਹ ਹੈ ਕਿ ਹੁਣ ਅਪਰਾਧੀ ਨਿੱਜੀ ਜਾਣਕਾਰੀ ਨੂੰ ਇਕੱਠਾ ਕਰਕੇ ਉਸ ਦੀ ਛਾਂਟੀ, ਤੁਲਨਾ ਅਤੇ ਵਰਤੋਂ ਕਰਨ ਲਈ ਉੱਨਤ ਤਕਨੀਕਾਂ ਦੀ ਸਹਾਇਤਾ ਲੈ ਸਕਦੇ ਹਨ। ਇਸ ਨਾਲ ਵੱਡੇ ਪੱਧਰ ’ਤੇ ਨਿਸ਼ਾਨਾ ਬਣਾਉਣਾ ਆਸਾਨ ਹੋ ਸਕਦਾ ਹੈ। ਪਰ ਇਸ ਘਟਨਾ ਵਿੱਚ ਕਿਸੇ ਖ਼ਾਸ ਤਕਨੀਕ ਜਾਂ ਵਿਅਕਤੀ ਦੀ ਭੂਮਿਕਾ ਬਾਰੇ ਜਾਂਚ ਪੂਰੀ ਹੋਣ ਤੋਂ ਪਹਿਲਾਂ ਕੋਈ ਨਤੀਜਾ ਕੱਢਣਾ ਠੀਕ ਨਹੀਂ ਹੋਵੇਗਾ। ਭਾਰਤ ਵਿੱਚ ਨਿੱਜੀ ਡਿਜੀਟਲ ਜਾਣਕਾਰੀ ਦੀ ਸੁਰੱਖਿਆ ਲਈ ਡਿਜੀਟਲ ਨਿੱਜੀ ਅੰਕੜਾ ਸੁਰੱਖਿਆ ਕਾਨੂੰਨ, 2023 ਬਣਾਇਆ ਗਿਆ। ਇਸ ਦੇ ਅਧੀਨ ਨਿੱਜੀ ਜਾਣਕਾਰੀ ਦੀ ਵਰਤੋਂ, ਉਸ ਦੀ ਸੁਰੱਖਿਆ ਅਤੇ ਵਿਅਕਤੀਆਂ ਦੇ ਅਧਿਕਾਰਾਂ ਨਾਲ ਸਬੰਧਤ ਪ੍ਰਬੰਧਕੀ ਢਾਂਚਾ ਤੈਅ ਕੀਤਾ ਗਿਆ ਹੈ । ਇਸ ਕਾਨੂੰਨ ਨੂੰ ਲਾਗੂ ਕਰਨ ਲਈ 14 ਨਵੰਬਰ 2025 ਨੂੰ ਨਿਯਮ ਵੀ ਜਾਰੀ ਕੀਤੇ ਗਏ, ਪਰ ਸਾਰੀਆਂ ਬੰਦੋਬਸਤ ਇੱਕੋ ਸਮੇਂ ਲਾਗੂ ਨਹੀਂ ਹੋਣੇ ; ਉਨ੍ਹਾਂ ਲਈ ਵੱਖ-ਵੱਖ ਪੜਾਅ ਨਿਰਧਾਰਤ ਕੀਤੇ ਗਏ ਹਨ।
ਇਸ ਲਈ ਇਹ ਕਹਿਣਾ ਕਿ ਇਸ ਘਟਨਾ ਕਾਰਨ ਬੈਂਕ ਉੱਤੇ ਲਾਜ਼ਮੀ ਤੌਰ ’ਤੇ ਕੋਈ ਖ਼ਾਸ ਜੁਰਮਾਨਾ ਲੱਗੇਗਾ, ਹਾਲੇ ਜਲਦਬਾਜ਼ੀ ਹੋਵੇਗੀ। ਇਸ ਲਈ ਕਾਨੂੰਨ ਦੀਆਂ ਸੰਬੰਧਿਤ ਵਿਵਸਥਾਵਾਂ ਦੇ ਲਾਗੂ ਹੋਣ ਦੀ ਸਥਿਤੀ, ਜਾਂਚ ਦੇ ਨਤੀਜੇ, ਬੈਂਕ ਦੀ ਜ਼ਿੰਮੇਵਾਰੀ ਅਤੇ ਹੋਰ ਲਾਗੂ ਨਿਯਮਾਂ ਨੂੰ ਧਿਆਨ ਵਿੱਚ ਰੱਖਣਾ ਪਵੇਗਾ। ਪਰ ਕਾਨੂੰਨੀ ਪੜਤਾਲ ਦੇ ਨਾਲ-ਨਾਲ ਇਹ ਵੀ ਜ਼ਰੂਰੀ ਹੈ ਕਿ ਅੰਕੜਿਆਂ ਦੀ ਸੁਰੱਖਿਆ ਲਈ ਜ਼ਿੰਮੇਵਾਰ ਸੰਸਥਾਵਾਂ ਆਪਣੀਆਂ ਕਮੀਆਂ ਦੀ ਪਛਾਣ ਕਰਨ ਅਤੇ ਉਨ੍ਹਾਂ ਨੂੰ ਦੂਰ ਕਰਨ। ਬੈਂਕਾਂ ਦੀ ਸੁਰੱਖਿਆ ਨੂੰ ਸਿਰਫ਼ ਇਸ ਗੱਲ ਨਾਲ ਨਹੀਂ ਮਾਪਿਆ ਜਾ ਸਕਦਾ ਕਿ ਉਨ੍ਹਾਂ ਦੀਆਂ ਸ਼ਾਖਾਵਾਂ ਖੁੱਲ੍ਹੀਆਂ ਹਨ ਜਾਂ ਲੋਕ ਪੈਸੇ ਕਢਵਾ ਰਹੇ ਹਨ। ਅਸਲ ਕਸੌਟੀ ਇਹ ਹੈ ਕਿ ਗਾਹਕਾਂ ਦੀ ਜਾਣਕਾਰੀ ਤੱਕ ਪਹੁੰਚ ਕਿਸ ਨੂੰ ਹੈ, ਉਸ ਦੀ ਨਿਗਰਾਨੀ ਕਿਵੇਂ ਹੁੰਦੀ ਹੈ, ਸ਼ੱਕੀ ਗਤੀਵਿਧੀ ਕਿੰਨੀ ਜਲਦੀ ਪਛਾਣੀ ਜਾਂਦੀ ਹੈ ਅਤੇ ਕਿਸੇ ਘਟਨਾ ਮਗਰੋਂ ਪ੍ਰਭਾਵਿਤ ਲੋਕਾਂ ਨੂੰ ਕਿੰਨੀ ਤੇਜ਼ੀ ਨਾਲ ਸਹਾਇਤਾ ਮਿਲਦੀ ਹੈ। ਬੈਂਕਾਂ ਨੂੰ ਜਾਣਕਾਰੀ ਦੀ ਲੋੜ ਅਨੁਸਾਰ ਹੀ ਪਹੁੰਚ ਦੇਣੀ ਚਾਹੀਦੀ ਹੈ। ਕਰਮਚਾਰੀਆਂ ਦੀ ਪਹੁੰਚ ਉਨ੍ਹਾਂ ਦੇ ਕੰਮ ਤੱਕ ਸੀਮਤ ਹੋਵੇ, ਪੁਰਾਣੇ ਅਤੇ ਬੇਲੋੜੇ ਅੰਕੜਿਆਂ ਦੀ ਸੁਰੱਖਿਅਤ ਸੰਭਾਲ ਜਾਂ ਨਸ਼ਟ ਕਰਨ ਦੀ ਨੀਤੀ ਹੋਵੇ ਅਤੇ ਹਰ ਸ਼ੱਕੀ ਗਤੀਵਿਧੀ ਦਾ ਲੇਖਾ ਰੱਖਿਆ ਜਾਵੇ। ਇਸ ਦੇ ਨਾਲ ਨਿਯਮਤ ਸੁਰੱਖਿਆ ਜਾਂਚ, ਕਰਮਚਾਰੀਆਂ ਦੀ ਸਿਖਲਾਈ, ਅਚਾਨਕ ਘਟਨਾਵਾਂ ਨਾਲ ਨਜਿੱਠਣ ਦੀ ਤਿਆਰੀ ਅਤੇ ਬਾਹਰੋਂ ਸੇਵਾ ਦੇਣ ਵਾਲੇ (ਸਰਵਿਸ ਪ੍ਰੋਵਾਈਡਰ) ਦੀ ਸਖ਼ਤ ਪੜਤਾਲ ਵੀ ਲਾਜ਼ਮੀ ਹੈ।
ਗਾਹਕਾਂ ਲਈ ਵੀ ਸਾਵਧਾਨੀ ਹੁਣ ਕੋਈ ਵਿਕਲਪ ਨਹੀਂ ਰਹੀ। ਖਾਤੇ ਦੇ ਮੈਸੇਜ ਵੱਲ ਧਿਆਨ ਦੇਣਾ, ਅਣਜਾਣ ਲੈਣ-ਦੇਣ ਦੀ ਤੁਰੰਤ ਸੂਚਨਾ ਦੇਣਾ, ਮਜ਼ਬੂਤ ਅਤੇ ਵੱਖਰੇ ਗੁਪਤ-ਸ਼ਬਦ ਵਰਤਣਾ ਅਤੇ ਬੈਂਕ ਬਣ ਕੇ ਗੱਲ ਕਰਨ ਵਾਲਿਆਂ ਦੀ ਪਛਾਣ ਦੀ ਪੁਸ਼ਟੀ ਕਰਨਾ ਬਹੁਤ ਜ਼ਰੂਰੀ ਹੈ। ਜੇ ਕੋਈ ਸ਼ੱਕੀ ਵਿੱਤੀ ਧੋਖਾਧੜੀ ਹੋਵੇ ਤਾਂ ਬੈਂਕ ਨੂੰ ਤੁਰੰਤ ਸੂਚਿਤ ਕਰਨ ਦੇ ਨਾਲ ਭਾਰਤ ਦੇ ਅਧਿਕਾਰਤ ਸਾਈਬਰ ਅਪਰਾਧ ਸ਼ਿਕਾਇਤ ਮਾਧਿਅਮ ਰਾਹੀਂ ਵੀ ਰਿਪੋਰਟ ਕਰਨੀ ਚਾਹੀਦੀ ਹੈ। ਭਾਰਤੀ ਸਟੇਟ ਬੈਂਕ ਨਾਲ ਸਬੰਧਤ ਜਾਣਕਾਰੀ-ਰਿਸਾਅ ਦਾ ਮਾਮਲਾ ਸਾਨੂੰ ਇੱਕ ਬੁਨਿਆਦੀ ਸਬਕ ਦਿੰਦਾ ਹੈ. ਡਿਜੀਟਲ ਬੈਂਕਿੰਗ ਦੀ ਤਰੱਕੀ ਉਦੋਂ ਹੀ ਸਾਰਥਕ ਹੈ, ਜਦੋਂ ਉਸ ਦੇ ਨਾਲ ਗਾਹਕਾਂ ਦੀ ਨਿੱਜਤਾ ਦੀ ਰਾਖੀ ਵੀ ਉਤਨੀ ਹੀ ਮਜ਼ਬੂਤ ਹੋਵੇ। ਅੱਜ ਗਾਹਕ ਬੈਂਕ ਨੂੰ ਸਿਰਫ਼ ਆਪਣੀ ਕਮਾਈ ਜਮ੍ਹਾਂ ਕਰਵਾਉਣ ਦੀ ਥਾਂ ਨਹੀਂ ਸਮਝਦਾ ਸਗੋਂ ਉਹ ਆਪਣੀ ਪਛਾਣ, ਪਰਿਵਾਰਕ ਪਤੇ, ਸੰਪਰਕ ਵੇਰਵਿਆਂ ਅਤੇ ਆਰਥਿਕ ਜੀਵਨ ਨਾਲ ਜੁੜੀ ਜਾਣਕਾਰੀ ਵੀ ਉਸ ਦੇ ਹਵਾਲੇ ਕਰਦਾ ਹੈ। ਇਸ ਭਰੋਸੇ ਦੀ ਰਾਖੀ ਕਰਨਾ ਬੈਂਕ ਦੀ ਨੈਤਿਕ ਅਤੇ ਕਾਨੂੰਨੀ ਜ਼ਿੰਮੇਵਾਰੀ ਹੈ।
ਇਸ ਮਾਮਲੇ ਵਿੱਚ ਜਾਂਚ ਨੂੰ ਸਪੱਸ਼ਟ ਕਰਨਾ ਚਾਹੀਦਾ ਹੈ ਕਿ ਅਸਲ ਵਿੱਚ ਕਿਹੜੀ ਜਾਣਕਾਰੀ ਸਾਹਮਣੇ ਆਈ, ਉਸ ਦਾ ਸਰੋਤ ਕੀ ਸੀ, ਕਿੰਨੇ ਗਾਹਕ ਪ੍ਰਭਾਵਿਤ ਹੋਏ ਅਤੇ ਭਵਿੱਖ ਵਿੱਚ ਅਜਿਹੀ ਘਟਨਾ ਰੋਕਣ ਲਈ ਕੀ ਤਬਦੀਲੀਆਂ ਕੀਤੀਆਂ ਗਈਆਂ। ਪ੍ਰਭਾਵਿਤ ਹੋ ਸਕਣ ਵਾਲੇ ਗਾਹਕਾਂ ਨੂੰ ਸਮੇਂ ਸਿਰ ਸੂਚਿਤ ਕਰਨਾ ਅਤੇ ਉਨ੍ਹਾਂ ਨੂੰ ਅਮਲੀ ਸਹਾਇਤਾ ਦੇਣਾ ਵੀ ਜਵਾਬਦੇਹੀ ਦਾ ਅਹਿਮ ਹਿੱਸਾ ਹੈ।ਕਿਉਂਕਿ ਬੈਂਕ ਦੀ ਅਸਲ ਪੂੰਜੀ ਸਿਰਫ਼ ਉਸ ਕੋਲ ਜਮ੍ਹਾਂ ਧਨ ਨਹੀਂ, ਸਗੋਂ ਉਹ ਭਰੋਸਾ ਵੀ ਹੈ ਜੋ ਕਰੋੜਾਂ ਲੋਕ ਆਪਣੀ ਮਿਹਨਤ ਦੀ ਕਮਾਈ ਉਸ ਦੇ ਹਵਾਲੇ ਕਰਦਿਆਂ ਕਰਦੇ ਹਨ। ਉਸ ਭਰੋਸੇ ਵਿੱਚ ਤਰੇੜ ਪੈ ਜਾਵੇ ਤਾਂ ਉਸ ਦੀ ਮੁਰੰਮਤ ਸਿਰਫ਼ ਤਕਨੀਕ ਨਾਲ ਨਹੀਂ, ਸੱਚਾਈ, ਪਾਰਦਰਸ਼ਤਾ ਅਤੇ ਠੋਸ ਕਾਰਵਾਈ ਨਾਲ ਹੀ ਹੋ ਸਕਦੀ ਹੈ।
ਗੁਰਮੀਤ ਸਿੰਘ ਤੁੰਗ
ਬਿਊਰੋ ਚੀਫ਼ (98552 21193)