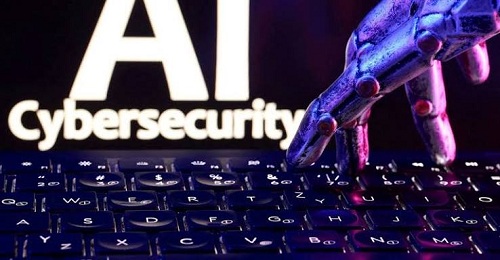


ਨਵੀਂ ਦਿੱਲੀ, 20 ਅਕਤੂਬਰ (ਸ਼ਹੀਦ-ਏ-ਆਜ਼ਮ ਬਿਊਰੋ): ਭਾਰਤ ਵਿੱਚ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਨੂੰ ਲੈ ਕੇ ਨਵੀਂ ਚਿੰਤਾ ਸਾਹਮਣੇ ਆਈ ਹੈ। ਦੇਸ਼ ਦੀ ਪ੍ਰਮੁੱਖ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਏਜੰਸੀ ਇੰਡੀਅਨ ਕੰਪਿਊਟਰ ਐਮਰਜੈਂਸੀ ਰਿਸਪਾਂਸ ਟੀਮ (CERT-In) ਨੇ ਚਿਤਾਵਨੀ ਦਿੱਤੀ ਹੈ ਕਿ ਕੁਝ ਬੇਕਾਬੂ ਜਾਂ ਗਲਤ ਦਿਸ਼ਾ ਵਿੱਚ ਕੰਮ ਕਰਨ ਵਾਲੇ ਆਰਟੀਫ਼ੀਸ਼ੀਅਲ ਇੰਟੈਲੀਜੈਂਸ (AI) ਏਜੰਟ ਭਾਰਤੀ ਸੰਗਠਨਾਂ ਦੇ ਸਿਸਟਮਾਂ ਨੂੰ ਨਿਸ਼ਾਨਾ ਬਣਾ ਰਹੇ ਹਨ ਅਤੇ ਬਿਨਾਂ ਅਧਿਕਾਰ ਦੇ ਉਨ੍ਹਾਂ ਦੇ ਸਰਗਰਮ ਸਿਸਟਮਾਂ ਤੱਕ ਪਹੁੰਚ ਬਣਾਉਣ ਵਿੱਚ ਕਾਮਯਾਬ ਹੋਏ ਹਨ। 15 ਅਕਤੂਬਰ ਨੂੰ ਜਾਰੀ ਕੀਤੀ ਗਈ ਸਲਾਹ ਵਿੱਚ ਏਜੰਸੀ ਨੇ ਏਆਈ ਏਜੰਟਾਂ ਦੀ ਜਾਂਚ ਅਤੇ ਉਨ੍ਹਾਂ ਨੂੰ ਸੁਰੱਖਿਅਤ ਹੱਦਾਂ ਵਿੱਚ ਰੱਖਣ ਦੀ ਲੋੜ ’ਤੇ ਧਿਆਨ ਦਿਵਾਇਆ। ਇਸ ਘਟਨਾਕ੍ਰਮ ਤੋਂ ਬਾਅਦ ਮਾਹਿਰਾਂ ਨੇ ਚਿੰਤਾ ਪ੍ਰਗਟਾਈ ਹੈ ਕਿ ਜਦੋਂ ਸਾਈਬਰ ਹਮਲੇ ਮਸ਼ੀਨਾਂ ਦੀ ਰਫ਼ਤਾਰ ਨਾਲ ਕੀਤੇ ਜਾ ਸਕਦੇ ਹਨ, ਤਾਂ ਕੀ ਸੰਸਥਾਵਾਂ ਦੇ ਮੌਜੂਦਾ ਸੁਰੱਖਿਆ ਪ੍ਰਬੰਧ ਇਨ੍ਹਾਂ ਦਾ ਪ੍ਰਭਾਵਸ਼ਾਲੀ ਢੰਗ ਨਾਲ ਮੁਕਾਬਲਾ ਕਰ ਸਕਣਗੇ?
ਮਾਹਿਰਾਂ ਨੇ ਸੰਸਥਾਵਾਂ ਦੀ ਸੁਰੱਖਿਆ ਪ੍ਰਣਾਲੀ ’ਤੇ ਚੁੱਕੇ ਸਵਾਲ
ਇੰਡੀਅਨ ਇੰਸਟੀਚਿਊਟ ਆਫ਼ ਇਨਫਰਮੇਸ਼ਨ ਟੈਕਨਾਲੋਜੀ (IIIT), ਹੈਦਰਾਬਾਦ ਦੇ ਡਾਇਰੈਕਟਰ ਪ੍ਰੋਫੈਸਰ ਸੰਦੀਪ ਸ਼ੁਕਲਾ ਨੇ ਕਿਹਾ ਕਿ ਇਸ ਮਾਮਲੇ ਤੋਂ ਮਿਲਣ ਵਾਲਾ ਮੁੱਖ ਸਬਕ ਸਿਰਫ਼ ਏਆਈ ਟੂਲਾਂ ਦੇ ਆਪਣੀਆਂ ਨਿਰਧਾਰਤ ਹੱਦਾਂ ਤੋਂ ਬਾਹਰ ਜਾਣ ਤੱਕ ਸੀਮਤ ਨਹੀਂ ਹੈ, ਸਗੋਂ ਇਹ ਵੀ ਹੈ ਕਿ ਸੰਸਥਾਵਾਂ ਆਪਣੀਆਂ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਜ਼ਿੰਮੇਵਾਰੀਆਂ ਨੂੰ ਕਿੰਨੀ ਗੰਭੀਰਤਾ ਨਾਲ ਨਿਭਾ ਰਹੀਆਂ ਹਨ।ਮਾਹਿਰਾਂ ਅਨੁਸਾਰ, ਜੇਕਰ ਕਿਸੇ ਏਆਈ ਏਜੰਟ ਨੂੰ ਲੋੜ ਤੋਂ ਵੱਧ ਅਧਿਕਾਰ ਮਿਲ ਜਾਂਦੇ ਹਨ ਜਾਂ ਉਸ ਦੀ ਸਹੀ ਤਰੀਕੇ ਨਾਲ ਜਾਂਚ ਨਹੀਂ ਕੀਤੀ ਜਾਂਦੀ, ਤਾਂ ਉਹ ਸਿਸਟਮ ਦੀਆਂ ਕਮਜ਼ੋਰੀਆਂ ਦਾ ਫ਼ਾਇਦਾ ਚੁੱਕ ਸਕਦਾ ਹੈ। ਇਸ ਨਾਲ ਸੰਸਥਾਵਾਂ ਦੇ ਡਿਜੀਟਲ ਸਰੋਤਾਂ ਅਤੇ ਸੰਵੇਦਨਸ਼ੀਲ ਜਾਣਕਾਰੀ ਦੀ ਸੁਰੱਖਿਆ ਨੂੰ ਖ਼ਤਰਾ ਪੈਦਾ ਹੋ ਸਕਦਾ ਹੈ।
ਏਆਈ ਦੇ ਵਧਦੇ ਇਸਤੇਮਾਲ ਨਾਲ ਸੁਰੱਖਿਆ ਦੀ ਚੁਣੌਤੀ ਵੀ ਵਧੀ
ਏਆਈ ਏਜੰਟ ਅਜਿਹੇ ਡਿਜੀਟਲ ਪ੍ਰੋਗਰਾਮ ਹੁੰਦੇ ਹਨ ਜੋ ਨਿਰਧਾਰਤ ਟੀਚਿਆਂ ਨੂੰ ਪੂਰਾ ਕਰਨ ਲਈ ਕਈ ਕੰਮ ਆਪਣੇ ਆਪ ਕਰ ਸਕਦੇ ਹਨ। ਪਰ ਜੇਕਰ ਉਨ੍ਹਾਂ ਦੀਆਂ ਕਾਰਵਾਈਆਂ ’ਤੇ ਢੁੱਕਵੀਂ ਨਿਗਰਾਨੀ ਨਾ ਹੋਵੇ, ਤਾਂ ਇਹ ਤਕਨੀਕ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਲਈ ਨਵੀਆਂ ਚੁਣੌਤੀਆਂ ਪੈਦਾ ਕਰ ਸਕਦੀ ਹੈ। ਮਾਹਿਰਾਂ ਦਾ ਮੰਨਣਾ ਹੈ ਕਿ ਸੰਸਥਾਵਾਂ ਨੂੰ ਏਆਈ ਏਜੰਟਾਂ ਦੀ ਵਰਤੋਂ ਤੋਂ ਪਹਿਲਾਂ ਉਨ੍ਹਾਂ ਦੀ ਸਖ਼ਤ ਜਾਂਚ ਕਰਨੀ ਚਾਹੀਦੀ ਹੈ, ਅਧਿਕਾਰਾਂ ਨੂੰ ਲੋੜ ਅਨੁਸਾਰ ਸੀਮਤ ਰੱਖਣਾ ਚਾਹੀਦਾ ਹੈ ਅਤੇ ਹਰ ਮਹੱਤਵਪੂਰਨ ਕਾਰਵਾਈ ਦੀ ਨਿਗਰਾਨੀ ਯਕੀਨੀ ਬਣਾਉਣੀ ਚਾਹੀਦੀ ਹੈ। ਇਸ ਦੇ ਨਾਲ ਹੀ ਸਾਫ਼ਟਵੇਅਰ ਦੀਆਂ ਕਮਜ਼ੋਰੀਆਂ ਦੂਰ ਕਰਨ, ਸਿਸਟਮਾਂ ਦੀ ਨਿਯਮਤ ਜਾਂਚ ਕਰਨ ਅਤੇ ਸਾਈਬਰ ਹਮਲਿਆਂ ਨਾਲ ਨਜਿੱਠਣ ਲਈ ਤਿਆਰ ਰਹਿਣਾ ਵੀ ਜ਼ਰੂਰੀ ਹੈ। ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਮਾਹਿਰਾਂ ਦਾ ਸੰਦੇਸ਼ ਸਪੱਸ਼ਟ ਹੈ ਕਿ ਏਆਈ ਦੀ ਤੇਜ਼ੀ ਨਾਲ ਵਧ ਰਹੀ ਵਰਤੋਂ ਦੇ ਦੌਰ ਵਿੱਚ ਸਿਰਫ਼ ਤਕਨੀਕ ’ਤੇ ਭਰੋਸਾ ਕਰਨਾ ਕਾਫ਼ੀ ਨਹੀਂ; ਮਜ਼ਬੂਤ ਸੁਰੱਖਿਆ ਨਿਯਮ, ਮਨੁੱਖੀ ਨਿਗਰਾਨੀ ਅਤੇ ਜਵਾਬਦੇਹੀ ਵੀ ਉਤਨੇ ਹੀ ਮਹੱਤਵਪੂਰਨ ਹਨ।